El mayor robo de criptomonedas de la historia: cómo ocurrió el hackeo a Bybit y quiénes están detrás
El hackeo a Bybit provocó el robo de 1.460 millones de dólares en criptomonedas. Conocé cómo ocurrió el ataque, quiénes están detrás y qué descubrieron los investigadores.
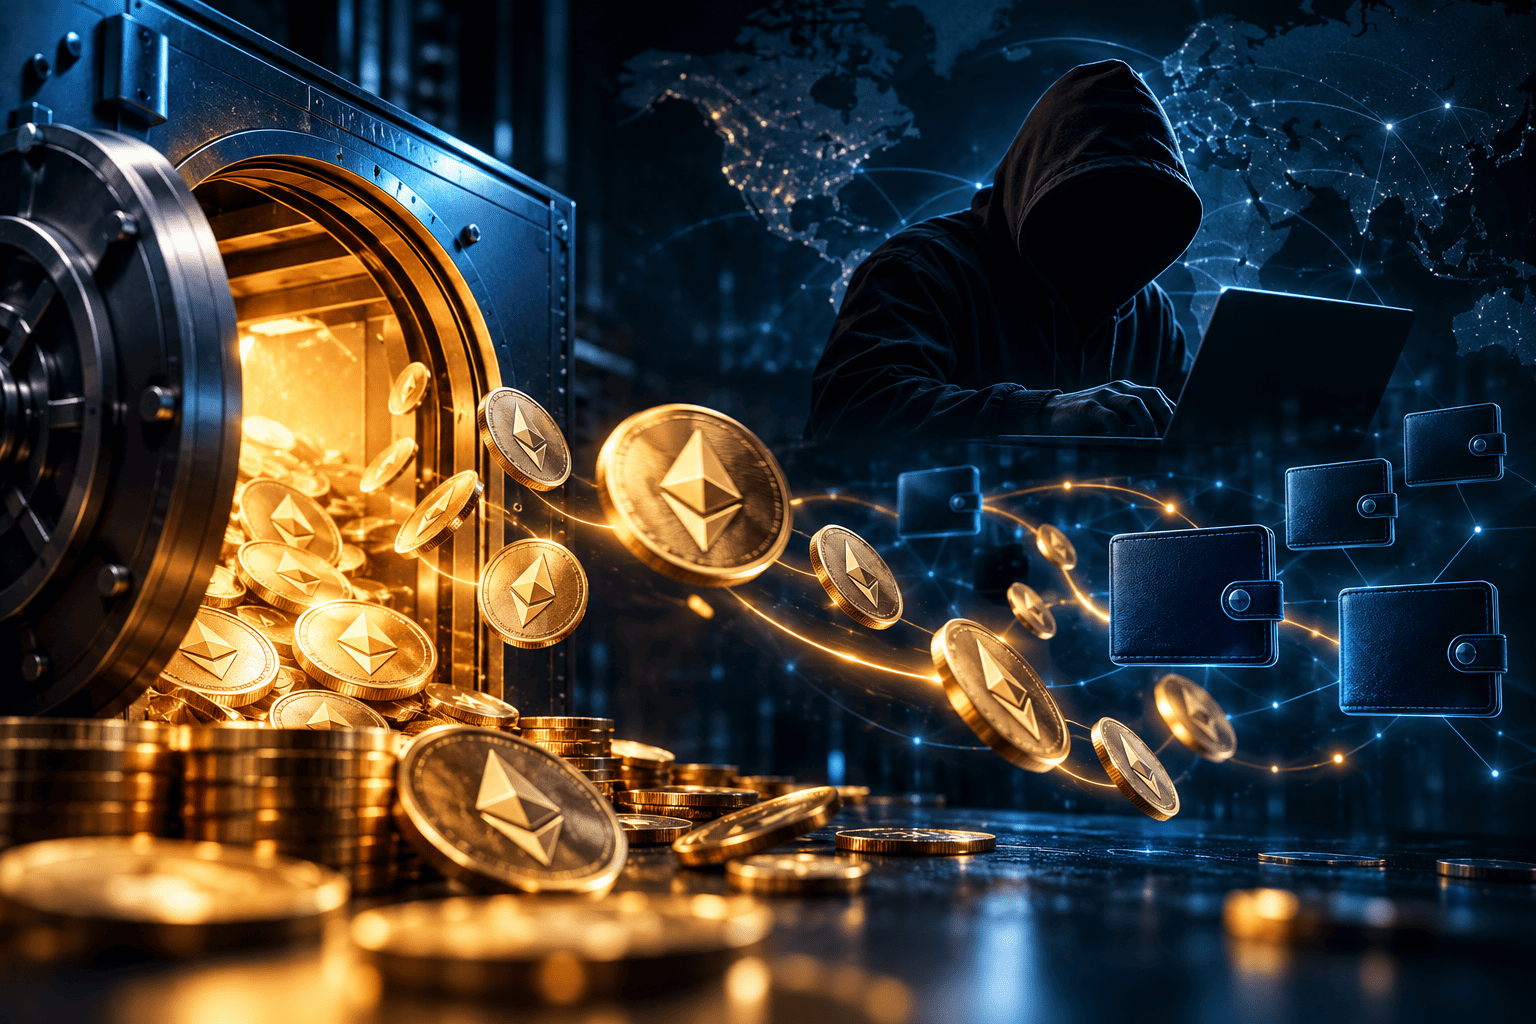
El 21 de febrero de 2025, el mundo de las criptomonedas sufrió uno de los golpes más importantes de su historia. Bybit, una de las principales plataformas internacionales de intercambio de activos digitales, fue víctima de un ataque informático que permitió el robo de aproximadamente 1.460 millones de dólares en criptomonedas.
La magnitud del incidente sorprendió tanto a los inversores como a los especialistas en ciberseguridad. No se trató simplemente de un usuario que perdió sus contraseñas ni de una estafa tradicional. Los atacantes lograron manipular un procedimiento de transferencia que debía estar protegido por múltiples autorizaciones.
El caso puso en evidencia una realidad preocupante: incluso las grandes empresas tecnológicas, con importantes inversiones en seguridad, pueden quedar expuestas cuando los delincuentes encuentran una vulnerabilidad en alguno de sus proveedores o procesos internos.
Qué pasó con Bybit y cuánto dinero robaron
Bybit es una plataforma de intercambio de criptomonedas que permite comprar, vender y administrar activos digitales como Bitcoin y Ethereum. Al momento del ataque, operaba a escala internacional y gestionaba importantes cantidades de fondos de sus usuarios.
El incidente ocurrió durante una transferencia de rutina desde una billetera fría, utilizada para almacenar criptomonedas con mayores medidas de seguridad, hacia otra billetera destinada a operaciones habituales.
Durante ese procedimiento, los atacantes consiguieron que los responsables de autorizar la operación aprobaran una transacción maliciosa. Como consecuencia, los delincuentes obtuvieron el control de una billetera que contenía una enorme cantidad de Ethereum y otros activos relacionados.
Según la información publicada por Bybit, el valor total de los fondos sustraídos alcanzó aproximadamente los 1.460 millones de dólares. La cifra convirtió al incidente en el mayor robo individual de criptomonedas conocido hasta ese momento.
El dinero fue distribuido inicialmente entre decenas de direcciones digitales, una maniobra destinada a dificultar su seguimiento y recuperación.
Cómo lograron los hackers superar las medidas de seguridad
Uno de los aspectos más llamativos del ataque fue que los delincuentes no necesitaron vulnerar directamente toda la infraestructura de Bybit. Las investigaciones iniciales apuntaron a un componente externo utilizado para gestionar y autorizar transacciones.
La plataforma utilizaba Safe, una herramienta que permite administrar billeteras multifirma. Este sistema exige la aprobación de varios responsables antes de ejecutar determinadas operaciones, reduciendo el riesgo de que una sola persona pueda mover fondos sin autorización.
Sin embargo, los atacantes lograron comprometer el entorno de desarrollo de Safe y manipular la interfaz utilizada durante el proceso de firma. De esta manera, los operadores visualizaron información aparentemente legítima mientras aprobaban una operación cuyo verdadero efecto era diferente.
El ataque demuestra que disponer de múltiples firmas no garantiza una protección absoluta si las personas encargadas de autorizar las operaciones reciben información manipulada.
Los análisis forenses difundidos después del incidente señalaron que el problema estuvo relacionado con código malicioso introducido en el entorno de Safe, y no con una vulnerabilidad generalizada de la infraestructura interna de Bybit.
Quiénes están detrás del mayor robo de criptomonedas
Las investigaciones vincularon el ataque con Lazarus Group, un grupo de ciberdelincuentes asociado por autoridades internacionales con Corea del Norte.
Este grupo ha sido relacionado durante años con ataques informáticos contra entidades financieras, empresas tecnológicas y plataformas vinculadas con criptomonedas.
El 26 de febrero de 2025, el FBI atribuyó oficialmente el robo de Bybit a actores vinculados con Corea del Norte, identificando esta actividad bajo la denominación TraderTraitor.
La atribución no se basó únicamente en sospechas generales. Los investigadores analizaron movimientos de fondos, direcciones de billeteras, patrones de operación y conexiones con actividades maliciosas previamente identificadas.
En este tipo de investigaciones, reconstruir el recorrido del dinero resulta fundamental para vincular diferentes operaciones y detectar posibles relaciones entre grupos criminales.
Sin embargo, identificar a una organización responsable no significa necesariamente conocer la identidad individual de todos los participantes ni disponer de mecanismos inmediatos para recuperar los fondos.
Qué pistas encontraron los investigadores
Una característica importante de las criptomonedas es que muchas de sus transacciones quedan registradas públicamente en una blockchain. Esto permite que investigadores y empresas especializadas puedan seguir determinados movimientos de dinero.
Después del ataque, los fondos robados comenzaron a distribuirse entre numerosas billeteras. Parte de los activos fueron convertidos a Bitcoin y otras criptomonedas mediante operaciones realizadas en diferentes redes.
La estrategia buscaba fragmentar los movimientos y complicar la identificación de los destinatarios finales.
Empresas especializadas en análisis blockchain, como Chainalysis, participaron en las tareas de seguimiento. También colaboraron investigadores independientes y plataformas del sector.
Entre las pistas utilizadas se encontraron las direcciones receptoras, las transferencias realizadas inmediatamente después del robo, las conexiones entre billeteras y las coincidencias con patrones observados en otros incidentes.
El investigador conocido como ZachXBT también aportó información que permitió relacionar el ataque con Lazarus Group.
Aunque la blockchain ofrece transparencia sobre las transacciones, identificar a las personas que controlan cada dirección sigue siendo uno de los mayores desafíos de estas investigaciones.
Qué pasó con los millones de dólares robados
Una vez ejecutado el ataque, comenzó una segunda etapa: el movimiento y posible lavado de los activos sustraídos.
Los delincuentes distribuyeron las criptomonedas entre diferentes direcciones y utilizaron mecanismos de intercambio para convertir parte de los fondos en otros activos digitales.
Este procedimiento busca dificultar el seguimiento del dinero y reducir las posibilidades de bloqueo por parte de plataformas que colaboran con las autoridades.
Durante los primeros días posteriores al incidente, Bybit informó sobre el congelamiento de determinados fondos y la recuperación de una parte de los activos mediante la colaboración de diferentes empresas.
Sin embargo, la magnitud del robo convirtió la recuperación total en un desafío extraordinario.
Una transacción registrada en una blockchain no puede revertirse automáticamente por decisión de una empresa o una autoridad. Para recuperar fondos suele ser necesario localizar activos en plataformas capaces de bloquearlos, conseguir cooperación entre entidades o identificar y detener a los responsables.
Por eso, aunque los investigadores puedan seguir parte del recorrido del dinero, eso no significa que tengan la capacidad de recuperarlo inmediatamente.
Cómo respondió Bybit después del ataque
Tras detectar el incidente, Bybit comunicó públicamente lo sucedido y aseguró que continuaría operando mientras investigaba las causas del robo.
Su director ejecutivo, Ben Zhou, explicó que la empresa contaba con recursos para afrontar las pérdidas y mantener respaldados los activos de sus clientes.
La plataforma también recibió apoyo financiero y liquidez de diferentes participantes del mercado, lo que permitió recomponer sus reservas de Ethereum durante los días posteriores.
Además, contrató especialistas externos para analizar el ataque, identificar las vulnerabilidades involucradas y reforzar sus procedimientos de seguridad.
Bybit impulsó también un programa de recompensas destinado a incentivar la identificación y recuperación de fondos robados.
La respuesta de la empresa fue observada atentamente por todo el sector, porque un incidente de esta magnitud podía afectar la confianza de millones de usuarios en las plataformas centralizadas de criptomonedas.
Por qué este hackeo preocupa a otras empresas tecnológicas
El caso Bybit representa mucho más que una pérdida económica extraordinaria. También expone los riesgos asociados con la dependencia de proveedores externos y herramientas digitales utilizadas en operaciones críticas.
Una empresa puede contar con servidores protegidos, controles de acceso y procedimientos internos estrictos, pero seguir siendo vulnerable si alguno de los servicios que utiliza resulta comprometido.
Este problema se conoce como riesgo de la cadena de suministro tecnológica. Ocurre cuando un atacante aprovecha una debilidad en un proveedor, una aplicación o un componente externo para alcanzar a su verdadero objetivo.
En el caso de Bybit, la manipulación de una interfaz utilizada para autorizar transferencias demuestra cómo una herramienta aparentemente confiable puede convertirse en el punto de entrada de un ataque.
La situación también recuerda que la seguridad informática no depende exclusivamente de contraseñas complejas o sistemas automáticos. La verificación de operaciones, la supervisión de proveedores y la capacitación de los responsables son igualmente importantes.
Qué pueden aprender los emprendedores de este ataque
Aunque la mayoría de los emprendimientos no administra miles de millones de dólares en criptomonedas, las enseñanzas del incidente son aplicables a negocios de cualquier tamaño.
Una tienda online, una agencia de marketing, un estudio profesional o una empresa de servicios pueden sufrir pérdidas importantes si un atacante obtiene acceso a sus sistemas administrativos, cuentas bancarias o herramientas digitales.
Por ejemplo, un delincuente podría comprometer una cuenta de correo electrónico empresarial y utilizarla para solicitar transferencias fraudulentas a clientes o proveedores.
También podría modificar los datos de cobro de una factura, acceder a una plataforma de comercio electrónico o manipular información dentro de un sistema de gestión.
Por eso resulta fundamental verificar cualquier operación económica importante mediante un segundo canal de comunicación independiente.
Otro aspecto esencial es mantener actualizados los sistemas, revisar los permisos de acceso y utilizar autenticación multifactor siempre que sea posible.
La protección de un sitio web también forma parte de esta estrategia. Comprender por qué los certificados SSL son tan importantes para tu sitio web ayuda a entender cómo se protege la información transmitida entre los visitantes y un servidor.
Sin embargo, es importante aclarar que un certificado SSL no evita por sí solo ataques como el sufrido por Bybit. La seguridad requiere diferentes medidas complementarias y controles permanentes.
La importancia de contar con proveedores tecnológicos confiables
El ataque también deja una enseñanza relacionada con la selección de proveedores. Antes de contratar servicios tecnológicos, las empresas deberían evaluar no solamente el precio y las funcionalidades, sino también los procedimientos de seguridad, la continuidad operativa y la capacidad de respuesta ante incidentes.
Un proveedor puede ofrecer una herramienta excelente, pero ninguna plataforma está completamente libre de riesgos.
Por este motivo, los negocios necesitan contar con respaldos, alternativas de recuperación y procedimientos que permitan continuar trabajando si un servicio deja de funcionar.
Los problemas tecnológicos pueden afectar directamente las ventas y la atención al cliente. Un ejemplo diferente, pero relacionado con la dependencia de servicios digitales, puede observarse en los casos donde una caída de hosting deja a empresas sin acceso a sus páginas web y correos electrónicos.
La continuidad del negocio debe considerarse una parte fundamental de la planificación empresarial, especialmente cuando la actividad comercial depende de Internet.
Es seguro invertir en criptomonedas después de este robo
El incidente de Bybit volvió a instalar una pregunta frecuente entre quienes utilizan activos digitales: ¿qué tan seguro es mantener dinero en una plataforma de criptomonedas?
La respuesta depende de diferentes factores. Las criptomonedas utilizan tecnologías criptográficas que pueden ofrecer importantes mecanismos de protección, pero las plataformas que las administran siguen expuestas a errores humanos, ataques informáticos y problemas operativos.
Cuando una persona mantiene sus activos dentro de un exchange centralizado, depende en gran medida de las medidas de seguridad y de la solvencia de esa empresa.
En cambio, las billeteras de autocustodia permiten controlar directamente las claves privadas, aunque trasladan al usuario la responsabilidad de protegerlas correctamente.
Ninguna alternativa elimina todos los riesgos. Una billetera personal puede verse comprometida por malware, engaños o pérdida de claves, mientras que una plataforma centralizada puede sufrir incidentes de seguridad o problemas financieros.
Antes de invertir, conviene comprender cómo funciona cada servicio, evaluar los riesgos y evitar mantener fondos que puedan necesitarse para cubrir gastos esenciales.
Qué sigue investigándose sobre el hackeo a Bybit
Uno de los principales desafíos de este caso es determinar el destino final de los activos robados y establecer todas las conexiones entre las personas y organizaciones involucradas.
Las investigaciones de este tipo combinan análisis de blockchain, información proporcionada por plataformas de intercambio, técnicas de inteligencia digital y cooperación internacional.
También resulta importante reconstruir cómo se produjo el compromiso inicial del entorno tecnológico utilizado por los atacantes.
Los informes iniciales identificaron la manipulación de componentes de Safe como un elemento central del ataque, pero conocer todos los detalles de una operación de esta complejidad requiere investigaciones técnicas exhaustivas.
El FBI publicó una advertencia oficial en la que atribuyó el robo a actores norcoreanos y difundió direcciones relacionadas con los fondos sustraídos. El documento puede consultarse en la investigación oficial del FBI sobre el hackeo a Bybit.
La colaboración entre organismos públicos, empresas privadas e investigadores especializados continúa siendo fundamental para combatir este tipo de delitos.
Un robo histórico que cambió la conversación sobre ciberseguridad
El hackeo a Bybit marcó un antes y un después en la industria de las criptomonedas. No solamente por la cantidad de dinero sustraído, sino también por la sofisticación del ataque y las debilidades que dejó al descubierto.
El incidente demostró que incluso los sistemas diseñados para proteger operaciones multimillonarias pueden fallar cuando un atacante consigue manipular la información que reciben las personas encargadas de tomar decisiones.
Para las empresas y los emprendedores, la principal enseñanza es clara: la seguridad digital debe formar parte de la gestión cotidiana del negocio y no considerarse un gasto secundario.
Proteger las cuentas, verificar las operaciones, elegir proveedores confiables y preparar planes de contingencia son medidas necesarias para reducir la exposición a amenazas informáticas.
El mayor robo de criptomonedas de la historia dejó una pérdida económica extraordinaria, pero también una advertencia que trasciende al mercado financiero: en un mundo cada vez más digitalizado, la confianza tecnológica debe acompañarse siempre de controles independientes y medidas de prevención.
La conversación sigue acá
Compartí tu opinión con respeto. Los comentarios se revisan antes de publicarse.